「いつもの取引先から来た資料だから、大丈夫」。忙しい店頭や事務所では、そう思って開きたくなりますよね。
今回は、知っている相手のメールでも、求められた操作を一度確かめるための話です。先に結論です。
急なログイン要求は別の連絡手段で確認し、入力してしまったら隠さず担当者へ。パスワード変更の後も、ログイン状態や転送設定の点検を任せましょう。

東洋紡エムシーの不正アクセスから学ぶ、取引先メールを確認する3手
知っている送信者でも、急なログイン要求は別経路で確認。東洋紡グループの公式公表を会社・時点別に読み分け、入力後の連絡と管理者の確認まで整理します。
この記事でわかること
「いつもの取引先から来た資料だから、大丈夫」。忙しい店頭や事務所では、そう思って開きたくなりますよね。
今回は、知っている相手のメールでも、求められた操作を一度確かめるための話です。先に結論です。
急なログイン要求は別の連絡手段で確認し、入力してしまったら隠さず担当者へ。パスワード変更の後も、ログイン状態や転送設定の点検を任せましょう。
送信件数と、侵害された人数は別の数字です。
東洋紡エムシーは2026年9月30日、従業員2名のメールアカウントへの不正アクセスを公表しました。その前に、グループ会社の東洋紡せんいで侵害されたアカウントから、約1,500件の不審メールが送られています。
1,500件はエムシーの2名が送った件数ではありません。親会社の9月25日資料は、添付PDFから外部サイトに誘導し、メールアドレスやパスワード等の入力を求める内容だったと説明しています。
PDFを開くだけで必ず感染する、という公表ではありません。ファイル形式と、その後に求められる操作を分けて読む必要があります。
9月24日は東洋紡せんいで送信を確認した日、9月28日はエムシー2名への不正アクセスを確認した日です。公表日はそれぞれ9月25日と30日。
発生・確認・発表の日を混ぜると、自分がいつのメールを調べればよいかが曖昧になります。
公表の時点と、調査中の項目を残して判断しましょう。
公表の読み分け
9月30日15時時点では、エムシー側の対象アカウントからの不審メール送信や、具体的な二次被害は確認されていません。一方、メールや連絡先へのアクセス、個人情報等の漏えい有無は調査中とされています。
これを「情報流出が確定した」、反対に「影響はなかった」と読み替えることはできません。使われた認証方式や詳しい侵入手順、攻撃者、特定の脆弱性番号は、今回確認した公表からは確定できません。
多要素認証を使っていなかった、使っていたのに突破された、といった説明も避けます。未知の部分を原因の断定で埋めないことが大事です。
10月11日に東洋紡エムシーの公式ニュース一覧と東洋紡の関連公表を確認した範囲で、より新しい同件の調査結果は見つかりませんでした。これは9月の公表を読み直す実務記事です。
対応する際は、末尾の公式資料で最新案内も確かめてください。
相手の名前より、今求められている操作を確認します。
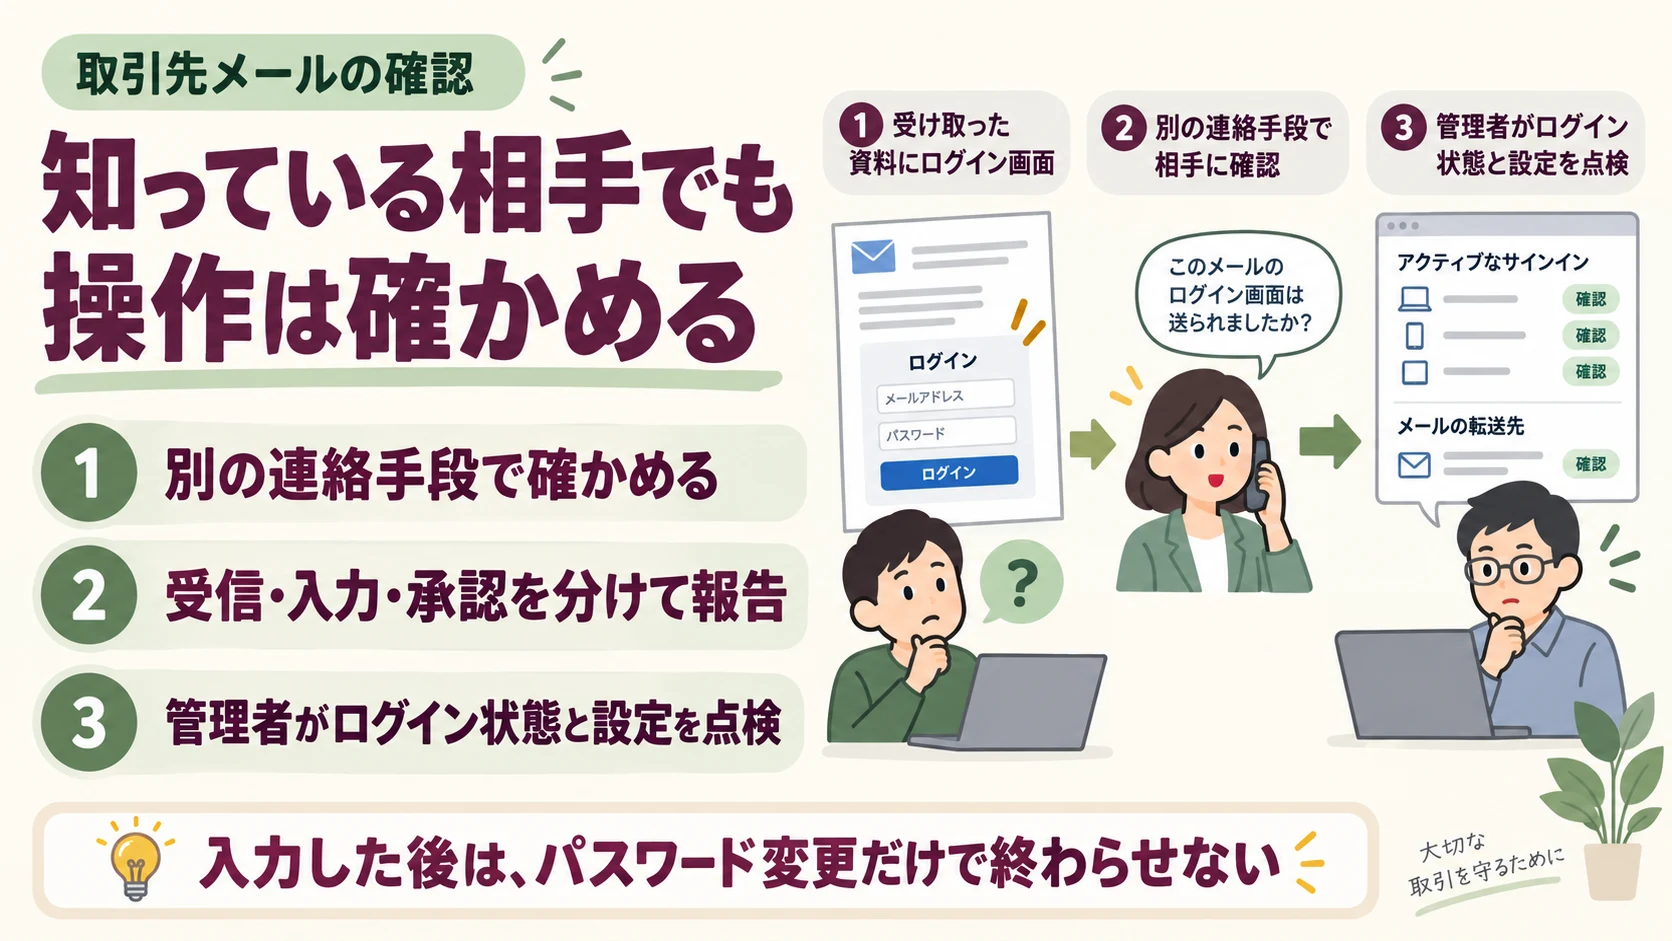
一手目は、いつもと違う依頼を別経路で確かめること。たとえば納品書を見るだけなのにメールのパスワードを求められたら、一度止まります。
メールへの返信ではなく、以前から知っている電話番号などで「この資料を送りましたか」と聞きます。これは自社で使える確認例で、今回のメールの実際の件名や内容を再現したものではありません。
二手目は、自分の操作を分けて把握することです。「受信しただけ」「リンクや添付を開いた」「情報を入力した」「認証要求を承認した」のどこまでかを整理します。
受信だけで乗っ取り確定ではありません。ただし、開いた後に何が起きたか分からないときも、そのまま担当者に伝えて構いません。
不審な画面をもう一度開いて試さないでください。三手目は、入力や承認をしてしまったら、会社の管理担当や契約中の保守窓口へ速やかに連絡することです。
気づいた時刻、操作した種類、使った端末を伝え、記憶が曖昧な点も残します。パスワードや認証コードそのものは報告文に書きません。
「なぜ押したのか」と責めるより、まず事実を集めるルールにしておくと、連絡が遅れにくくなります。公式通知は心当たりのないメールの添付・リンクを開かず、返信せず、情報入力や身に覚えない認証承認を避け、削除するよう案内しています。
自社ですでに入力等をした場合は、調査に必要な記録の扱いを担当者に相談し、不審メールを同僚へ無差別に転送しないようにしましょう。
鍵を替える対処と、開いたままの入口を閉じる対処は別です。
担当者へ渡す確認メモ
東洋紡側はパスワード変更と認証セッションの失効等を実施したと説明しています。認証セッションとは、ログイン済みとして使える状態のこと。
利用者が普段の画面からログアウトしただけで、ほかの場所の利用状態まで確実に終わったとは判断しないでください。ここからは一般的な対策です。
Microsoftの公式手順では、侵害されたアカウントの利用停止、アクセス失効、登録された認証方法、許可したアプリ、転送設定などの確認を案内しています。東洋紡がMicrosoft製品を使っていると断定する根拠ではありません。
自社のサービスに合う手順を管理者へ確認するための参考です。小規模事業者なら、「ほかの場所のログイン状態、知らない転送先、勝手に増えた認証方法を確認してください」と依頼すると意図が伝わります。
送信履歴やログの調査、対外連絡の必要性は担当者や専門家が判断します。復旧のための新しいパスワードを、侵害の疑いがあるメール箱へ送らない配慮も必要です。
アクセス失効にも限界があります。Microsoftの説明では、アプリ独自のログイン状態があり、失効までの時間も仕組みによって異なります。
「操作したから全サービスで即座に終了」と決めず、対象サービス、実施時刻、結果、残った確認事項を記録しましょう。多要素認証も含めて予防策を見直しつつ、調査の完了と日常業務の再開を分けて管理することが重要です。
不審メールを見抜く力だけに頼らず、迷った後の行動を決めましょう。
知っている相手から届いても、求められた操作が自然かを確かめる。そして入力後は、パスワード変更だけで対応を終わらせない。
この二つが今回の持ち帰りです。今日、一つだけ決めるなら、スタッフが怪しいメールに気づいたときの連絡先はどこでしょうか。
担当者が休みの日の代わりも、短い社内メモにしてみてください。対応の記録は必要な人だけが見られる場所へ置き、顧客情報や不審リンクを公開のお知らせに貼らないようにします。
noticaでは、ホームページのお知らせや問い合わせ先を分かりやすく整理する相談を受け付けています。侵害の調査・復旧はセキュリティ担当や専門窓口へつなぎ、公開案内を整える相談とは分けましょう。
情報確認日:2026年10月11日。画像は説明用の生成イラストです。