「注文は終えていないから、自分は関係ない」。そう思っていませんか。
PhotoGoodsの公表は、購入完了とカード情報の入力を分けて確認する必要を示しています。利用者は入力の有無と明細を、店舗の運営者は管理範囲と緊急時の連絡先を確認しましょう。
分かった事実と、自社に応用する提案を分けて整理します。

PhotoGoodsの漏えい可能性、購入未完了でも確認を。利用者と店舗の対応3手
PhotoGoodsの公式発表から、購入前に中断した人が確認したい点を整理。公表された手口と不明点を分け、利用者の明細確認と店舗の保守・連絡手順を紹介します。
この記事でわかること
「注文は終えていないから、自分は関係ない」。そう思っていませんか。
PhotoGoodsの公表は、購入完了とカード情報の入力を分けて確認する必要を示しています。利用者は入力の有無と明細を、店舗の運営者は管理範囲と緊急時の連絡先を確認しましょう。
分かった事実と、自社に応用する提案を分けて整理します。
購入完了ではなく、対象期間の入力有無から確認する
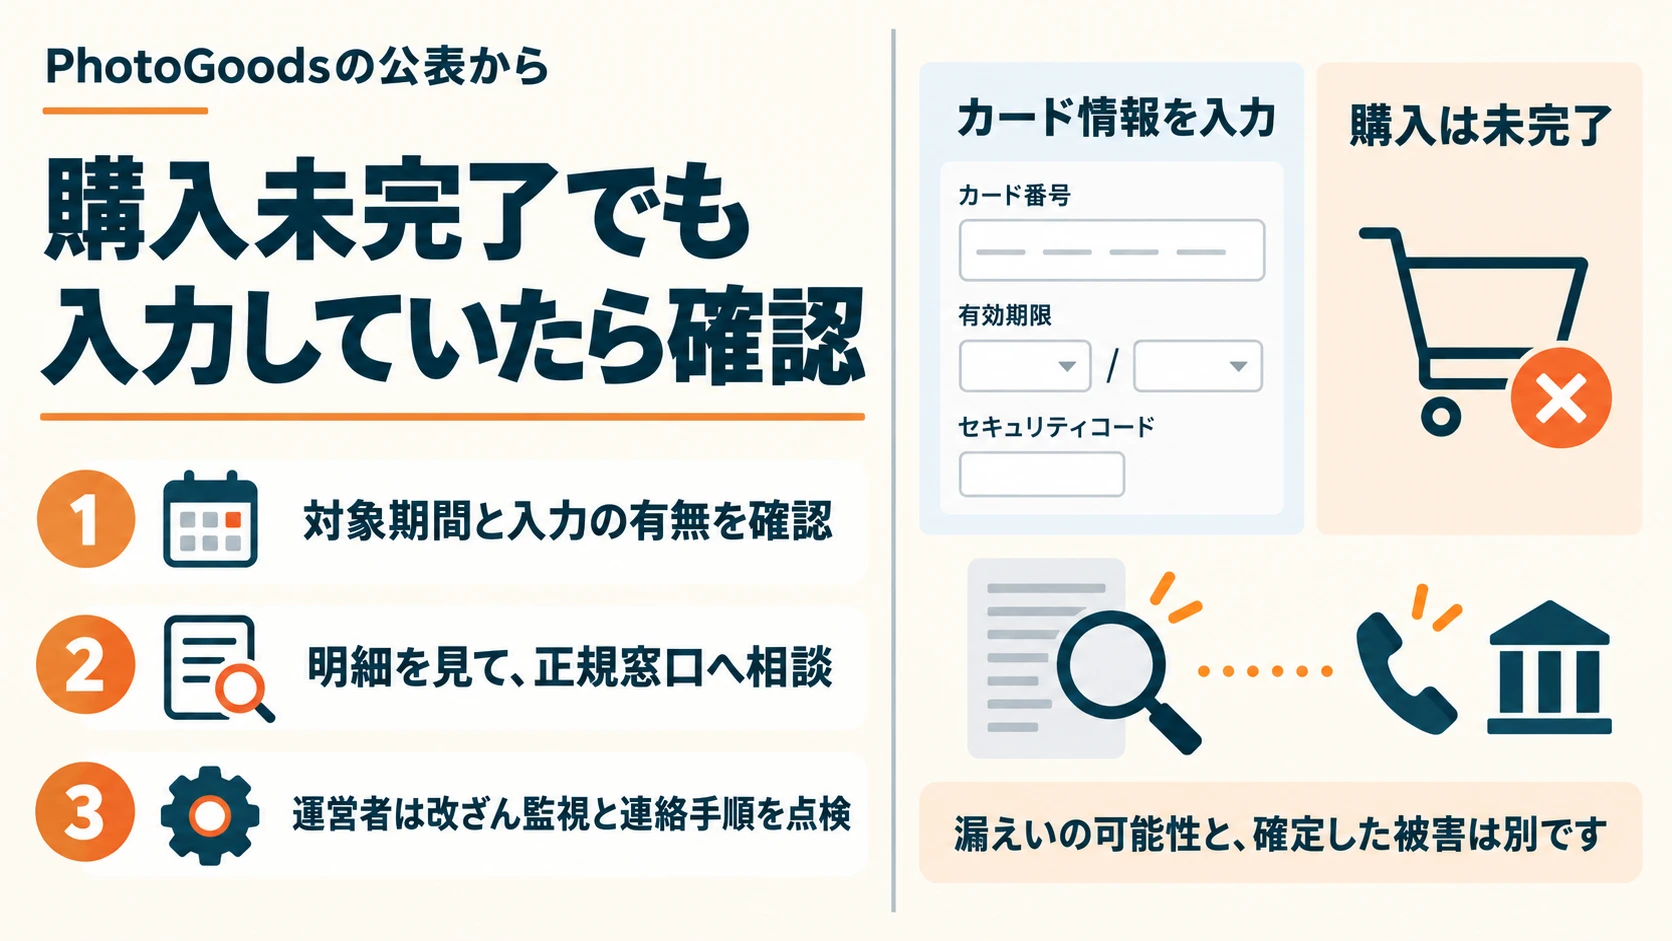
まず確認したいのは、注文を終えたかではなく、対象の画面に情報を入力したかです。大興印刷は2026年9月16日、PhotoGoodsで不正アクセスがあり、情報漏えいの可能性があると公表しました。
設置が確認された不正プログラムの期間は8月6日から9月11日の除去まで。カード情報については、その間に決済画面へ入力した人が対象となる可能性があり、購入未完了も含むとしています。
9月11日は連絡を受けて調査を始めた日、9月12日は緊急メンテナンスの告知日、9月16日は漏えい可能性の公表日です。この三つを「被害が始まった日」として混ぜないようにしましょう。
公表を読んだ日と、調べるべき利用期間も別です。注文確認メールがないことだけでは、入力しなかった証明になりません。
自分のカレンダーや購入を検討した記憶を手がかりに、いつ、どのサービスで、どこまで入力したかを整理するのが出発点です。
確認された不正アクセスと、個別の漏えい確定を分ける
公表内容を読み分ける
同社は、システムの脆弱性とファイルアップロード機能の悪用、不正な情報取得プログラムの設置を説明しています。単なる「弱いパスワードが原因」と置き換えることはできません。
入力を受け付けるページそのものの安全も、確認する必要がある事例です。一方、具体的な脆弱性の識別番号、攻撃者、個々の利用者の流出確認までは、この公表から確定できません。
対象範囲の最終調査が続いているという説明であり、「全員のカードが漏れた」「入力した瞬間に必ず送られた」とは書けません。ここからの考察は、注文データだけを調べると、購入前に中断した人を見落としかねない、ということです。
これは同社の内部調査を評価する話ではありません。自社で事故対応を考える際も、受注一覧と入力画面の影響範囲を同一視しないための視点です。
2026年10月10日に公式発表とお知らせ一覧を確認した範囲では、新しい調査結果の告知は見当たりませんでした。発表ページの掲載日は9月16日で、独立した更新日は確認できません。
読者は対応前に、記事末尾の公式案内も開いてください。
購入完了ではなく、対象期間の入力有無から確認する
一つ目は、利用期間と入力の有無の確認です。「注文した」「入力だけした」「覚えていない」を分け、分からない点はそのままメモします。
確認のために、停止中のサイトや不審な案内先へカード情報を入れ直す必要はありません。二つ目は、カード会社の公式アプリや利用明細の確認です。
身に覚えのない取引は、カード裏面などから確かめた正規窓口へ相談します。判断に迷う場合も、入力した可能性のある時期とサービス名を伝え、必要な手続きを尋ねましょう。
利用停止や再発行、補償の扱いはカード会社の案内に従い、この記事だけで結論を決めないでください。三つ目は、便乗した連絡への備えです。
届いたメールのリンクからではなく、普段使う公式アプリや自分で確認した公式窓口から連絡します。問い合わせ用のメモには時期や相談内容を残し、カード番号全桁、セキュリティコード、パスワードは記載しません。
明細の画像を誰かに送る場合も、まず送付の必要性と安全な方法を窓口に確認しましょう。公式FAQでは、PhotoGoods自体のパスワード変更手順は別途案内するとしています。
同じパスワードを他サービスで使っている場合は、そのサービスの公式画面から異なるものへ変更を検討します。変更完了の連絡を装うメールにも注意してください。
利用者の正規窓口と、運営者の保守・初動担当を決める
店舗の点検・確認する3項目
ここからは自社サイトへの対策提案であり、PhotoGoodsで未実施だったと断定するものではありません。IPAのECサイト向けガイドは、更新、脆弱性診断、重要ファイルの差分確認や改ざん検知を運用上の対策として示しています。
小さな店でも、担当者を決めるところから始められます。今日の一手目は、店主や責任者が保守会社へ確認を出すことです。
販売・決済・画像アップロードのどの部分を誰が管理し、更新や監視が契約に含まれるかを一枚に整理します。「外注しているから大丈夫」ではなく、回答者と確認日を残します。
二手目は、保守担当者に直近の更新記録と監視の通知先を確認してもらうことです。警告が届くだけで、誰も読まない状態を避けます。
たとえば店主が接客中なら副担当へ回す、といった連絡順と、返事がない場合の切替先も決めます。実際の顧客情報を使って試す必要はありません。
三手目は、異常時の判断手順を短く書くことです。誰が販売停止を判断し、誰が技術調査を依頼し、誰が利用者への案内を更新するか。
疑いの段階で手当たり次第にファイルを削除せず、保守担当と証拠の保全・被害拡大防止を相談します。専門的な調査は契約先や対応専門家へつなぎます。
保守会社への確認文は、「決済画面と画像アップロードの管理範囲、直近の更新日、異常通知の宛先、休日の連絡先を教えてください」で十分です。専門用語を並べるより、回答がない項目を一つずつ埋めるほうが、店主と担当者の認識をそろえられます。
これは点検を始めるための例で、安全性を保証するチェックではありません。
利用者の正規窓口と、運営者の保守・初動担当を決める
購入完了だけを安全確認の境目にしない。それが今回持ち帰りたい結論です。
利用者は入力の有無、明細、正規窓口の順で確認し、運営者は保守範囲、通知先、停止判断の順で点検しましょう。最初に一つ確かめるなら、自分のお店で夜間に異常が見つかったとき、誰へ連絡すればよいか分かりますか。
noticaでは、ホームページの案内や問い合わせ導線を整理する相談を受け付けています。カード被害の判断はカード会社へ、侵害調査は専門窓口へ。
相談先を分けることも、迷わず動くための備えになります。情報確認日:2026年10月10日。
画像は説明用の生成イラストです。