「保守会社に任せているけれど、更新はいつ行われているのだろう」。外から仕事用のネットワークにつなぐ仕組みは、便利な一方で点検を忘れやすい場所です。
結論は、弱点の評価が「中程度」でも、それだけで後回しにしないこと。9月に公表されたGSSの事案を、10月9日のIPAの注意喚起と合わせて振り返り、店主や小規模企業の責任者が確認できる形に整理します。

GSSの不正アクセスから考える、VPN更新を「中程度」で後回しにしない備え
デジタル庁のGSS事案とIPAの10月9日注意喚起から、外部接続の更新を決める判断材料を整理。事実と不明点を分け、小規模事業者が保守会社へ確認する3手を紹介します。
この記事でわかること
「保守会社に任せているけれど、更新はいつ行われているのだろう」。外から仕事用のネットワークにつなぐ仕組みは、便利な一方で点検を忘れやすい場所です。
結論は、弱点の評価が「中程度」でも、それだけで後回しにしないこと。9月に公表されたGSSの事案を、10月9日のIPAの注意喚起と合わせて振り返り、店主や小規模企業の責任者が確認できる形に整理します。
件数・対象・確認段階を分けて読む
デジタル庁は2026年9月11日、ガバメントソリューションサービス(GSS)への不正アクセスを公表しました。政府の業務環境に関わるサービスで、VPN機器の弱点を利用した侵入が確認されています。
VPNは、離れた場所から仕事用のネットワークへ接続するための仕組みです。6月25日は大量のファイルへのアクセスを検知した日、7月9日は不正アクセスが判明して対象アカウントの停止などを行った日です。
9月11日が攻撃開始日という意味ではありません。発見・確認・公表の日付を分けて読むと、経緯を取り違えにくくなります。
約24.6万件は、漏えいした可能性がある個人情報の件数です。「24.6万人の流出が確定」と置き換えることはできません。
公式発表はマイナンバー、金融機関口座情報、年金番号は含まれないと説明しています。数字の大きさだけで、自分への影響を判断しないことが大切です。
一般利用者と、省庁業務に関わった人を混同しない
事実を読み分ける
対象はGSS利用機関の職員や、その業務に携わった人の情報です。公式Q&Aには、関係企業の従業員や個人事業主、当該省庁等のWeb会議への参加者の氏名なども含まれるとあります。
一般の国民全体の情報が対象という説明ではありませんが、「公務員ではないから無関係」とも決めつけられません。該当しそうな人は、関わった仕事や会議の時期を手元で整理し、デジタル庁の公式案内から相談先を確認しましょう。
届いた通知が本物か迷ったら、そのメールに返信する前に、公式サイトで確かめた窓口を使います。確認用のメモにパスワードやカード番号を残す必要はありません。
具体的なVPNの製品名、脆弱性の識別番号、詳細な構成は今回確認した資料では公表されていません。自社と同じ製品かを推測したり、未公表のCVE番号を補ったりしないでください。
Q&A時点で二次被害は未確認とされていますが、将来も起きないという保証ではありません。
表示された評価と、自社での対応順は同じではない
公式Q&Aは、悪用された弱点の当初の深刻度評価は中程度で、攻撃前に公表済みだったと説明しています。修正プログラムの適用前に悪用され、Q&A公表時には適用済みと説明しています。
正確な適用日や、公開から適用までの日数は今回の資料では分かりません。個々の担当者の判断や内部の手順を、公開情報だけで断定する話ではありません。
CVSSは、弱点の深刻度を共通の基準で表す指標です。IPAの解説では、弱点自体の性質だけでなく、その時点の状況や利用者の環境を評価する考え方も示されています。
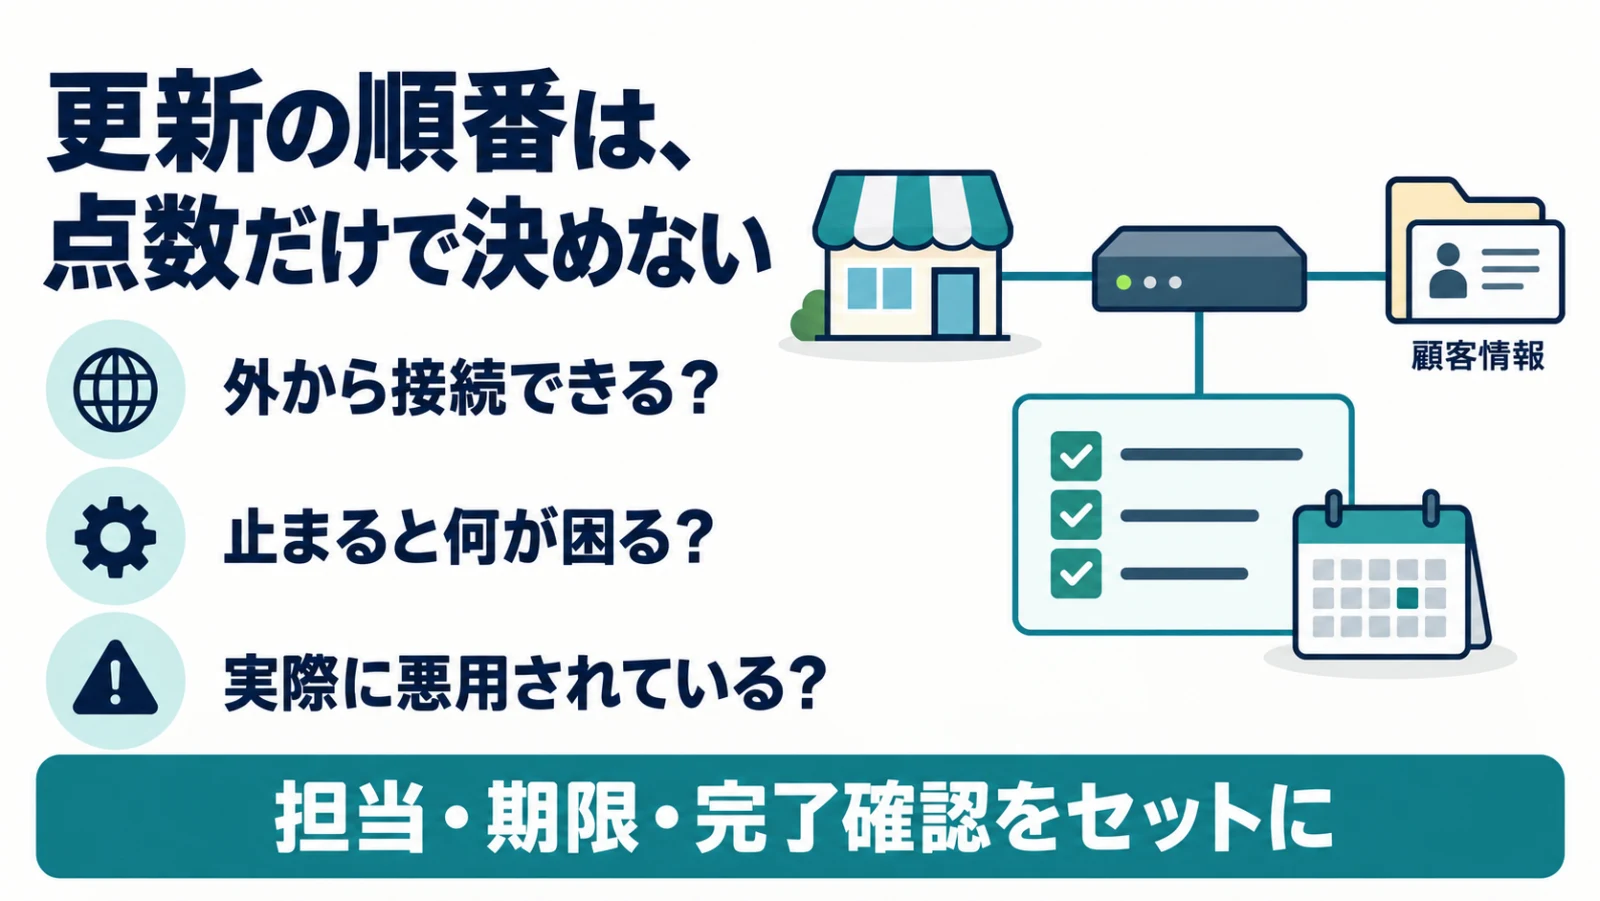
画面に出ている一つの評価だけで、自社の対応順まで決まるわけではありません。たとえば同じ機器でも、外から接続できる範囲や、つながった先にある顧客情報、止まったときの仕事への影響は店ごとに違います。
入口の表示だけでなく、その先に何があるかも確かめるイメージです。保守会社には、評価に加えて「当店の環境では何を優先すべきか、その理由は何か」を尋ねると、判断の根拠を共有できます。
さらに、メーカーや公的機関が実際の悪用を確認しているかを保守担当に確認します。弱点の存在、実験用の概念実証、現実の悪用、自社の被害確認は別です。
GSSでは悪用が確認されていますが、非公表の識別番号を自社へ当てはめることはできません。
店主が管理状況を整理し、技術確認は保守担当と進める
保守会社へ聞く3項目
一手目は、外部接続の一覧を作ることです。店主や責任者が、在宅作業、支店間の接続、保守会社の遠隔作業に何を使うかを聞き取ります。
機器・サービス名、設置先、契約先、社内担当を一行ずつ書き、分からない欄は空欄のまま確認先を決めましょう。二手目は、保守担当へ更新の確認を依頼することです。
「未適用の修正はあるか」「自社で優先すべきものは何か」「対応予定日と完了の確認方法は何か」をセットで尋ねます。作業を依頼した日と完了日は別です。
更新後の記録と、普段の業務が使えることの確認まで、担当者同士でそろえておきます。三手目は、異常を見つけたときの連絡先を決めることです。
IPAの10月9日の注意喚起は、サービスの洗い出しに加え、ログやアカウントの異常確認を求めています。ログとは操作や通信の記録です。
店主だけで解析しようとせず、誰が記録を確認できるか、何日分残るか、休日は誰につなぐかを保守会社と確認します。この三つは、自社向けの点検提案です。
外部公開中で実悪用の情報もある機器なら、通常の月次更新を待つ前提にせず、責任者と保守担当で対応時刻を相談します。すぐ更新できない場合も、メーカーが案内する暫定策の可否と再確認日を決めます。
一律に「何日なら安全」という猶予は設けません。確認結果は「問題なし」だけで終わらせず、対象にした機器名、確認日、回答した担当、残っている作業を残します。
後から機器が増えたり担当が交代したりしたときも、前回どこまで見たかが分かります。台帳そのものに接続用の秘密情報を書く必要はなく、認証情報とは分けて管理するのがよいでしょう。
更新しただけで侵害の有無まで判断しない
修正の適用と、過去に不正アクセスがなかったかの確認は別の作業です。異常が見つかったときは、更新して終わりにせず、保守会社やセキュリティの専門窓口に相談します。
原因が分からない段階で、関係しそうな記録を自己判断で消すことも避けましょう。一方、この記事を読んだだけで、営業中の通信機器を一律に止める必要はありません。
停止の影響や安全な作業方法は環境ごとに違います。担当者と相談し、業務への影響、確認範囲、次の連絡時刻をそろえて対応してください。
深刻度の表示だけでなく、自社の使い方と影響を見て更新を判断する。それが今回の結論です。
まず一つ確かめるなら、遠隔接続を管理している会社と、最後に更新した日は分かりますか。noticaでは、ホームページのお知らせや問い合わせ導線を分かりやすく整える相談を受け付けています。
機器の診断や侵害調査は、保守担当・専門窓口へつなぎましょう。情報確認日:2026年10月11日。
GSSの既報を振り返る記事で、新たな被害の発表ではありません。