『修正済みなら、もう確認しなくていい?』。
通販や卸売の管理画面を使う事業者にとって、修正の完了と自社への影響確認は別の話です。スマレジECの公表を例に、担当者が今日確認できる順序を整理します。
新たな事件の速報ではなく、2026年9月25日の公式告知を10月13日に読み直した記事です。

スマレジECの不正アクセス公表。修正済みでも確認したい3つのこと
スマレジECの9月25日公表をもとに、不正アクセスの確認と情報取得の可能性を区別。契約・個別連絡・追加操作の確認を、店舗の担当者向けに整理します。
この記事でわかること
『修正済みなら、もう確認しなくていい?』。
通販や卸売の管理画面を使う事業者にとって、修正の完了と自社への影響確認は別の話です。スマレジECの公表を例に、担当者が今日確認できる順序を整理します。
新たな事件の速報ではなく、2026年9月25日の公式告知を10月13日に読み直した記事です。
公式告知は、スマレジEC・リピートとスマレジEC・B2Bの一部環境で不正アクセスを確認したと説明しています。
原因とされた管理画面ログイン機能の脆弱性は9月18日に修正。公表日は9月25日で、攻撃開始日や検知日と同じではありません。
影響の可能性がある4社には個別連絡済みとされています。4社は利用事業者の数であり、4人の情報流出という意味ではありません。
個別連絡がない場合は『現時点で影響未確認』です。将来の調査結果まで保証した表現ではないので、自社の契約名と連絡の有無を確かめましょう。
不正アクセスの発生は確認済みですが、個々の情報の閲覧・取得は可能性を含む説明です。全利用者の漏えい、全データの取得、具体的な被害人数まで確認された話として広げないことが大切です。
公式では、顧客・受注・管理者・WordPressに関する情報が閲覧または取得された可能性を示しています。
一方、カード情報はシステム内に保持しない仕様のため本件の対象外としています。カード情報が対象外だから、事業への影響もないとはいえません。
例えば、お客さまの連絡先と注文内容を知っている相手から、注文確認を装う連絡が来ることも一般論として考えられます。ただし、本件でその二次被害が起きたと確認したわけではありません。
店舗では、問い合わせを受けた日時や内容を担当者へ集め、確認できた事実と心配している可能性を別々に記録します。暗号化済みパスワードやプラグインの秘密鍵も告知に含まれます。
方式や鍵の用途・失効状況が公表されていないため、暗号化という語だけで安全を保証できません。鍵やパスワードの再発行が必要かは、該当する連携と自社の状況を提供元に確認します。
入口の不備を直すことと、それ以前に何が起きたかを調べることは別の作業です。
修正後の確認リスト
公式には、修正の本番適用、不正に置かれたファイル等の無効化、記録の調査、対象事業者への連絡などの対応が挙げられています。『修正済み』の一語で、過去に取得されたかもしれない情報まで回収できたと考えないようにしましょう。
また、本件の攻撃手順や認証の詳しい条件は公表されていません。長いパスワードや多要素認証なら必ず防げた、あるいは役に立たない、とも断定できません。
本人確認の対策、サービス側の修正、発生後の調査にはそれぞれ役割があります。利用者が独自に管理画面へ侵入テストを行う必要はありません。
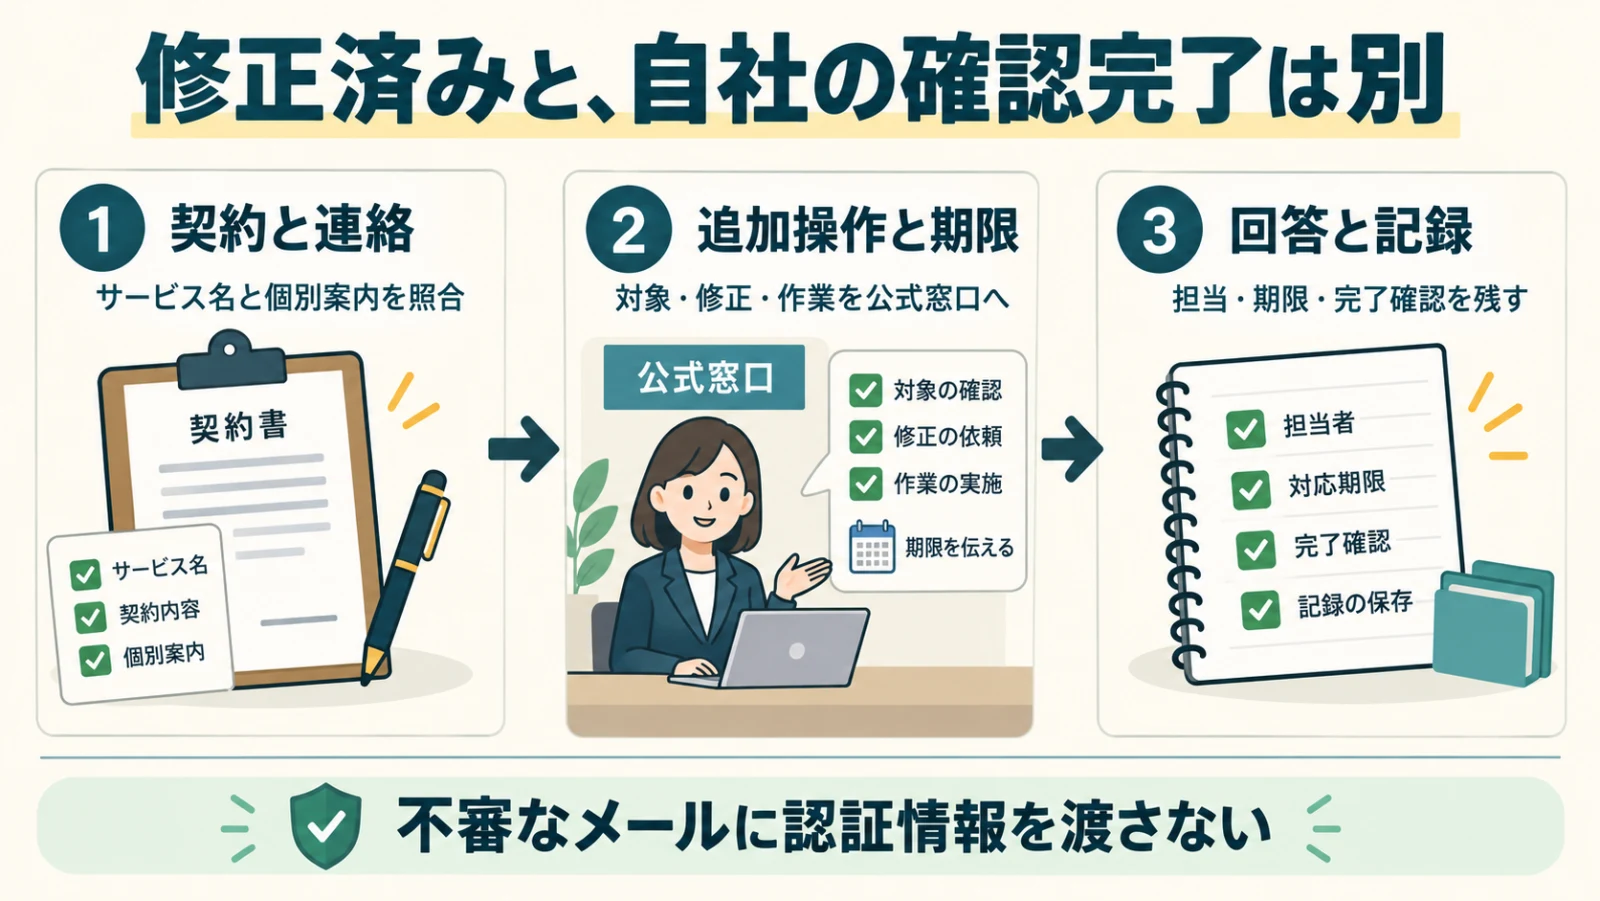
提供元に聞く内容は、『自社は対象か』『自社環境への修正反映は確認済みか』『利用者側の追加操作と期限はあるか』の三つに分けると、回答を整理しやすくなります。
一つ目は、契約書や普段使う管理画面のブックマークからサービス名を確認することです。
担当者の確認順序
スマレジという名称だけで、別サービスや全店舗が対象だと決めつけないでください。案内が届いている場合は、受信日時と対象環境を社内の担当者へ共有します。
二つ目は、提供元に確認する担当を一人決めることです。『当社の契約は○○です。
対象環境か、追加作業と期限があるか、確認方法を教えてください』と、必要な範囲で問い合わせます。本人確認に必要な情報は公式窓口の案内に従い、パスワードや秘密鍵を送ることは避けます。
三つ目は、回答と作業記録を残すことです。確認日、回答元、対象環境、誰が何をするか、完了をどう確かめるかを短くまとめます。
不審な操作に気づいても、慌てて記録を消したり独断で初期化したりしないこと。IPAの手引きも、責任者への報告、記録の保全、難しい場合の専門組織への相談を示しています。
被害拡大のおそれがある場合は、提供元や保守担当と緊急対応を判断します。
スマレジは、メールや電話でパスワード、認証情報、カード情報を尋ねないと注意喚起しています。
『緊急確認が必要』というメールのリンクから入力する前に、普段のブックマークや公式サイトを起点に確認してください。本記事の調査では、確認した公式お知らせ一覧と検索の範囲に同事案の新しい追報は見つかっていません。
続報が絶対にないという保証ではなく、利用前には最新の公式案内を見直します。修正済みと、自社の確認が終わったことは別です。
今日一つ始めるなら、契約サービス名と問い合わせ担当を確認してみませんか。自社サイトに掲載するお知らせの整理が難しい場合は、公開してよいURLと困っている作業を添えてご相談ください。
被害調査や緊急対応は提供元・保守担当・専門窓口へ。顧客名簿や認証情報を相談フォームへ送る必要はありません。