協力者の名簿や取引先情報を管理する仕組みは、小さな会社にとっても大事な情報の置き場です。入口の鍵を強くするだけでなく、入った人が何をできるか、情報をどれだけ持ち出せるかも確認したいところです。
今回は集英社の公表を手がかりに、管理者権限・変更記録・情報取得の3点を点検します。事件の仕組みを自社にも当てはめる診断ではなく、制作会社や運用担当者へ確認するための整理です。
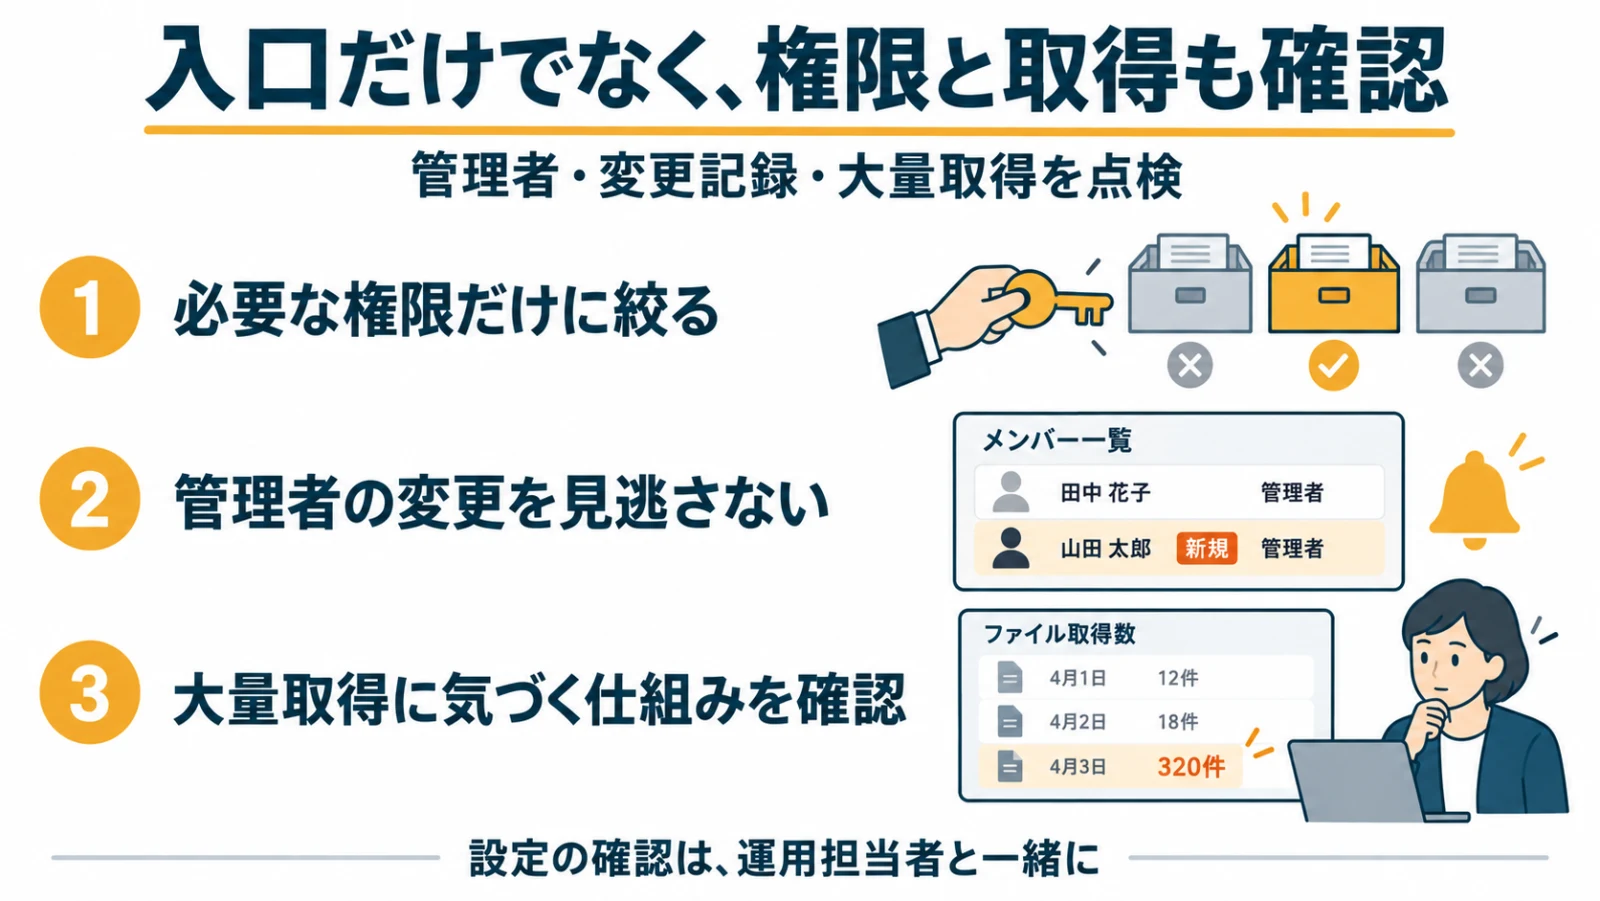
図中の氏名・日付・取得件数は説明用の架空例で、今回の事件の記録や検知の基準値ではありません。

集英社の不正アクセス公表から考える、管理者権限と情報取得の3つの備え
ログインの対策だけでは、管理者の追加や情報の一括取得まで確認できません。集英社の公表事実と不明点を分け、権限・変更記録・取得量を運用担当者と点検する手順を整理します。
この記事でわかること
協力者の名簿や取引先情報を管理する仕組みは、小さな会社にとっても大事な情報の置き場です。入口の鍵を強くするだけでなく、入った人が何をできるか、情報をどれだけ持ち出せるかも確認したいところです。
今回は集英社の公表を手がかりに、管理者権限・変更記録・情報取得の3点を点検します。事件の仕組みを自社にも当てはめる診断ではなく、制作会社や運用担当者へ確認するための整理です。
図中の氏名・日付・取得件数は説明用の架空例で、今回の事件の記録や検知の基準値ではありません。
別のサービスの被害や、未公表の侵入方法へ話を広げません。
集英社は2026年9月28日、ブロガー向け情報管理・連絡システムHAPPY PLUS COMMUNITYへの不正アクセスと情報漏えいを公表しました。登録者2,835名に関する情報のほか、案件・送信メール・取引先一覧を挙げています。
区分の違う件数を足して被害人数にしないことが大切です。原因について同社は、CMS設定の不備に起因するAPI認証情報を狙った攻撃、不正な特権ユーザー作成、APIの繰り返し実行によるものと考えると説明しています。
APIはシステム同士が情報や機能を利用する窓口、特権ユーザーは強い操作権限を持つ利用者です。この資料だけでCMS製品名、設定項目、CVE、認証情報の入手方法は特定できません。
9月9日の発生と9月28日の公表も区別します。詳細な原因や対応は集英社の公式資料を確認してください。
集英社の公式公表: https://www.shueisha.co.jp/wp-content/uploads/2026/09/Shueisha20260928-1.pdf
ログインできることと、その操作を許してよいことは別です。
権限の棚卸し
OWASPのAPIセキュリティ資料は、管理機能ごとのアクセス制御と、必要な役割へ明示的に許可する考え方を説明しています。これは今回の製品や実装を特定する資料ではなく、一般的な点検の根拠です。
担当者には、人のアカウント一覧と、自動連携の一覧を別々に用意してもらいましょう。それぞれについて「閲覧」「変更」「一括出力」「利用者追加」が必要かを確かめます。
記事を直す担当者が、名簿の全件出力までできる必要はあるでしょうか。たとえばイベント運営会社なら、案内文の編集担当と、参加者情報を扱う担当を分ける方法を相談できます。
退職者や契約終了した委託先の権限も照合します。業務を止めないよう、削除や権限変更は責任者の確認と復旧方法をそろえてから実施してください。
OWASP API5: https://api-security.owasp.org/editions/2023/en/0xa5-broken-function-level-authorization/
通知や記録は、担当者が正規の変更と照合して初めて役立ちます。
管理者が増えたことを後から追えないと、必要な追加だったか判断しにくくなります。OWASPの記録指針は、利用者の追加・削除、権限変更、データ出力などを記録する対象に挙げています。
運用担当者へ「いつ、誰が、何を変更したかを確認できるか」「記録はどれだけ残るか」「重大な変更を誰へ知らせられるか」を聞きます。通知機能がすべての製品にあるとは限りません。
ない場合は定期的な一覧照合など、提供元が認める確認方法を相談します。正規の変更にも、申請した人と理由を短く残しましょう。
知らない管理者を見つけた場合は、慌てて記録を消さず、責任者や保守窓口へ連絡します。通知だけで侵入を防げるわけではなく、権限管理と組み合わせる必要があります。
OWASP Logging: https://cheatsheetseries.owasp.org/cheatsheets/Logging_Cheat_Sheet.html
取得を抑える対策と、異常を見つける対策は役割が違います。
確認の順番
OWASP API4は、一定時間の呼び出し回数や一回で返す件数などを、業務に合わせて制限する考え方を示しています。記録指針は監視や責任者への警告も扱います。
これらを参考に、自社では何ができるかを運用担当者へ確認します。まず、正規の一括出力や自動連携が、誰の仕事で、どの時間帯に、どの程度行われるか整理しましょう。
そのうえで制限や警告の条件を相談します。根拠なく件数を小さくすると、月末処理や予約の連携を止めるかもしれません。
回数制限だけで、ゆっくりした取得や正規権限内の悪用まで防げるとは限りません。秘密の鍵や個人情報そのものを記録へ大量に残すことも避けます。
アクセス範囲の制限、必要な記録、確認する担当者をセットにしてください。OWASP API4: https://api-security.owasp.org/editions/2023/en/0xa4-unrestricted-resource-consumption/
疑わしい状況の対応と、平時の棚卸しを混ぜないようにします。
「APIを使っているか分かりません」という場合、請求書や契約書から利用サービスと保守窓口を探し、予約、メール配信、名簿の転送など自動で動く仕事を一つずつ挙げてみましょう。鍵やパスワードそのものを一覧へ書く必要はありません。
用途、許可範囲、管理担当、停止時に困る仕事が分かれば、相談の土台になります。「使っていないようだから止めてよいですか」という場合も、まず担当者に確認します。
見えないところで会計や予約の処理とつながっているかもしれません。平時なら、変更する項目、実施する人、動作を確かめる人、戻す方法を決めてから調整します。
不審な操作を実際に見つけた場合はこの通常点検を続けず、責任者と保守窓口へ状況を伝え、指定された封じ込めと記録保全の手順に従ってください。
入口・操作権限・取得の確認を、別の点検項目として持ちます。
今日の最初の一歩は、使っているシステム名と、権限を確認できる担当者を一枚にまとめることです。次に「利用者追加」「名簿の一括出力」「自動連携」のうち一つを選び、必要な権限と確認方法を聞いてみませんか。
多要素認証など入口の対策も重要ですが、すべてのAPI経由の操作をそれだけで防げるとは限りません。不審な変更や取得が見つかった場合は通常の点検から切り離し、保守窓口の事故対応手順を優先します。
noticaでは、店舗や小さな会社の情報整理とホームページ更新をお手伝いしています。専門設定を自己判断で変える前に、誰へ何を確認するかを整えるところから始めましょう。
情報確認日:2026年10月13日。